O que é um post de site de vazamentos e qual é o seu valor real?
Principais conclusões
- Uma lista de sites de fugas é uma alegação, não uma confirmação. Os grupos de ransomware utilizam sites de fugas como parte da sua estratégia de extorsão, pelo que os defensores devem procurar provas corroborativas antes de tratar uma lista como prova de uma violação.
- Os sites de vazamento fornecem informações úteis sobre ameaças, mas necessitam de contexto. Podem revelar grupos de ameaças ativos, indústrias alvo e campanhas emergentes, mas as listas podem incluir reivindicações exageradas, recicladas ou não verificadas.
- Concentre-se nas tendências e na exposição, não nas contagens brutas de vítimas. Os insights mais valiosos vêm da identificação de quais sectores, fornecedores e organizações estão a ser alvo e da determinação se apresentam risco para o seu ambiente ou cadeia de fornecimento.
| Da secretária do CISO é da autoria de Arve Kjoelen, Diretor de Segurança da Informação (CISO) na Barracuda. Examina as implicações estratégicas das tendências emergentes de segurança — não apenas a mecânica técnica por trás delas. É escrito para líderes de TI e segurança que precisam entender o que está a mudar, por que é importante e onde focar a seguir — muitas vezes antes de haver um consenso claro na indústria. |
Sites de fugas, os portais de extorsão onde os grupos de ransomware publicam dados roubados e nomeiam publicamente as suas vítimas, merecem atenção de todos os defensores, seja um diretor de segurança da informação (CISO) com um centro de operações de segurança (SOC) completo, um administrador a solo, ou um fornecedor de serviços geridos (MSP) a gerir dezenas de clientes.
Eles dizem-nos que grupos estão ativos, quais os setores que estão a atacar e quão rapidamente um incidente silencioso se torna numa divulgação pública de dados. Os líderes de segurança podem usar esse sinal para priorizar controlos e informar o conselho sobre riscos atuais em vez de hipotéticos. Para equipas de TI enxutas, os sites podem revelar um fornecedor comprometido ou uma campanha que está a varrer a sua indústria, mostrando-lhes exatamente onde direcionar recursos escassos.
Os MSPs têm mais em jogo, porque concentram o risco em muitas pequenas empresas que os atacantes adoram visar, por isso identificar primeiro o nome de um cliente é o que separa uma resposta contida de uma notificação de violação após o facto.
Os criminosos construíram esses sites para exercer pressão e obter publicidade. Monitorizá-los transforma essa mesma maquinaria em inteligência gratuita, precoce e acionável.
O que são eles
Um site de fuga, por vezes chamado de site de fuga dedicado (DLS), é o braço de publicação de uma operação de extorsão de dados. É um website, quase sempre acessível apenas através da rede Tor, onde um grupo de ransomware ou extorsão lista as organizações que afirma ter violado. Uma listagem geralmente emparelha o nome da vítima com um cronómetro regressivo, um punhado de ficheiros de amostra e uma exigência: pague, ou os dados restantes serão publicados.
Dois modelos dominam. Na extorsão dupla, os atacantes encriptam os sistemas das vítimas e ameaçam publicar dados roubados, aplicando duas formas de alavancagem ao mesmo tempo. Na extorsão apenas por roubo de dados, não há encriptação, e toda a ameaça é a publicação. De qualquer forma, a listagem existe para aplicar pressão. É uma tática de negociação, não uma divulgação verificada. A sua presença num site de vazamento diz mais sobre a mensagem do grupo do que sobre os factos resolvidos de qualquer incidente.
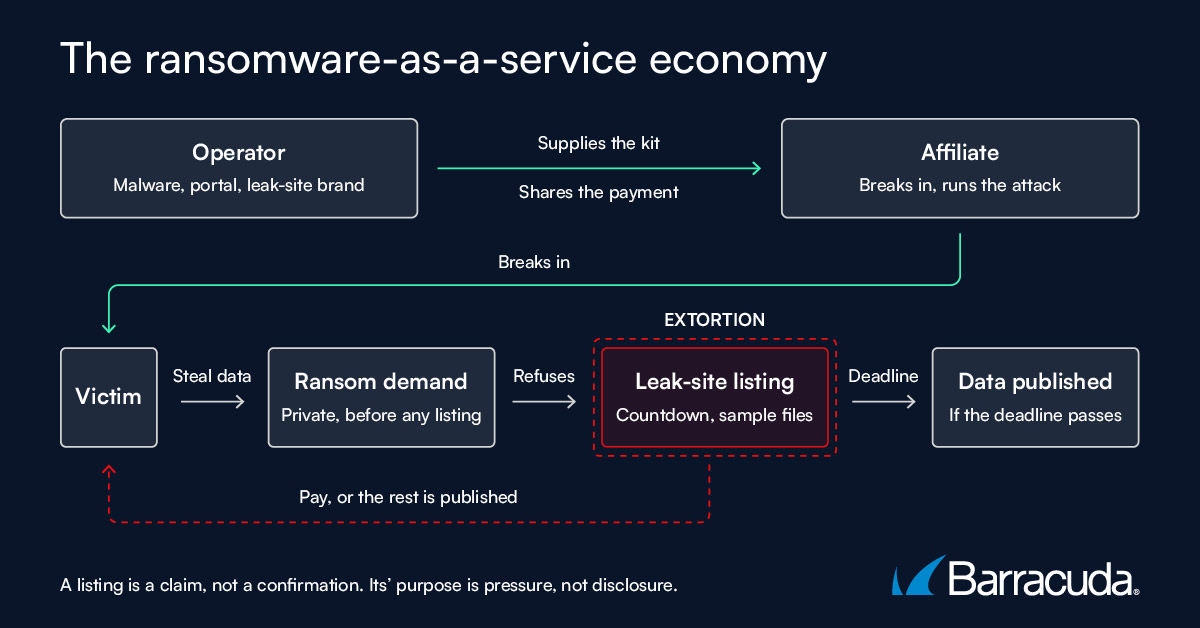
Como funciona uma operação de extorsão em site de vazamentos: a economia de ransomware como serviço fornece o ataque (topo), e o anúncio no site de vazamentos é a pressão que se segue a um resgate recusado.
Quem os gere
A maioria dos sites de vazamento é uma única loja para um negócio de ransomware como serviço. Um operador principal mantém o ransomware, o portal de negociação e a marca do site de vazamento, enquanto os afiliados realizam as intrusões e dividem os lucros com o operador. Essa divisão de trabalho explica por que uma única marca pode aparecer em vítimas, setores e países muito diferentes: muitos afiliados, uma única loja.
Os nomes mudam constantemente. Os grupos dividem-se, rebatizam-se após uma operação policial e ocasionalmente desaparecem em esquemas de saída que deixam os seus próprios afiliados por pagar. Um grupo que parece novo é frequentemente um antigo reconstituído sob uma nova bandeira. Nos últimos anos, surgiram marcas como LockBit, ALPHV/BlackCat, Cl0p, Play, Akira, Qilin, RansomHub, Medusa e 8Base, entre muitas outras. Mas a composição de qualquer lista de "mais ativos" muda de trimestre para trimestre. Este site acompanha estes grupos nas páginas dos seus atores; não faz ligação aos seus sites de vazamento.
Quão fiáveis são eles
A coisa mais importante a compreender sobre uma publicação em um site de vazamentos é que se trata de uma alegação, não de uma confirmação. Vários padrões bem documentados aumentam a imagem:
- Listagens recicladas. Um grupo pode republicar uma vítima antiga, ou preencher a sua lista, para parecer ativo e capaz.
- Contagem dupla de variantes de nomes. A mesma organização pode aparecer mais do que uma vez sob nomes ligeiramente diferentes, o que escapa à desduplicação simples e infla os totais.
- Construção de reputação. Grupos mais recentes ou em dificuldades exageram, alegando acesso que não têm ou violações que não aconteceram, para atrair afiliados e atenção.
- Acesso exagerado. Uma listagem que parece uma violação catastrófica pode refletir um ponto de apoio menor, dados de terceiros ou ficheiros de pouca importância.
- Alegações que nunca são comprovadas. Algumas das vítimas listadas nunca têm quaisquer dados publicados.
Por causa disto, a única forma responsável de ler uma lista é numa escala graduada. Uma alegação começa por não confirmada e ganha credibilidade apenas quando uma fonte independente, a vítima ou um processo regulatório a corrobora. Este site classifica todas essas histórias nessa escala (Alegada, depois Corroborada, depois Confirmada), e baseia as suas orientações nos factos que não estão em disputa, como qual produto ou qual classe de dados está envolvida, em vez de se basear apenas na narrativa do grupo.
Quão ocupados eles estão
Em agregado, as listagens de sites de vazamento chegam às centenas por mês em todos os sites ativos, e a tendência tem aumentado nos últimos anos à medida que a extorsão por roubo de dados se espalhou. Mas duas coisas tornam os totais brutos pouco fiáveis. Primeiro, a lista de sites ativos é instável; remoções, rebrands e encerramentos agitam-na continuamente. Segundo, por todas as razões acima, o número de vítimas sistematicamente exagera a realidade.
A forma honesta de ler um número agregado de sites de fuga é como um limite superior de atividade, e não como uma contagem confirmada de violações. A direção e a tendência transmitem mais sinal do que o número de uma única semana: se o volume de extorsão está a aumentar e quais setores estão a ser mencionados com mais frequência.
Como lê-las
Para os defensores, alguns hábitos impedem que o ruído de sites de vazamento se transforme em pânico de sites de vazamento:
- Não escalonar apenas com base numa lista. Uma publicação é uma razão para verificar, não uma razão para declarar um incidente.
- Trate-o como um sinal da cadeia de abastecimento. Muitas vezes, a questão mais acionável que uma lista levanta é: "esta organização faz parte da minha cadeia de abastecimento?" em vez de "este incidente ocorreu exatamente como descrito?"
- Presta atenção à taxa de confirmação, não ao volume de reclamações. Um grupo que publica constantemente mas raramente cumpre o que promete é mais barulhento, não necessariamente mais perigoso. O sinal está no que é corroborado ao longo do tempo.
Os sites de vazamento são feitos para serem barulhentos. Lê-los bem significa separar a mensagem dos factos, que é exatamente para isso que serve a classificação de confiança, a corroboração e um ceticismo saudável sobre as contagens.
Sobre esta peça: Descrevemos o ecossistema de sites de fuga de informação para ajudar os defensores a compreendê-lo; não fornecemos links para os sites de fuga de informação nem mencionamos vítimas individuais. Os nomes dos grupos são dados apenas conforme são geralmente acompanhados em relatórios públicos.

Subscreva o Blogue Barracuda.
Inscreva-se para receber destaques sobre ameaças, comentários do setor e muito mais.