A ameaça do trabalhador falso e a ascensão da infiltração humana
Como trabalhadores falsos exploram a confiança, os processos de negócios e as identidades digitais para obter acesso legítimo a organizações
Principais conclusões
- Em vez de explorarem vulnerabilidades ou roubarem credenciais, os falsos trabalhadores obtêm acesso legítimo ao conseguirem emprego remoto sob falsas identidades.
- As superfícies de ataque modernas estendem-se ao recrutamento, integração e outros processos de negócios.
- As equipas de segurança, recursos humanos, líderes jurídicos e empresariais devem trabalhar em conjunto para fortalecer a empresa contra ameaças internas.
A República Popular Democrática da Coreia (RPDC), comumente conhecida como Coreia do Norte, tem milhares de trabalhadores altamente qualificados envolvidos em emprego remoto e atividades relacionadas em todo o mundo. Na maioria dos casos, esses trabalhadores construíram identidades falsas como indivíduos baseados nos Estados Unidos (EUA), Alemanha, Portugal, Reino Unido (RU) e outros países ocidentais. Eles frequentemente mascaram as suas localizações através de algo como fazendas de laptop remotas e redes privadas virtuais (VPNs).
Esta é a ‘fraude de trabalhadores falsos da Coreia do Norte’, também conhecida como a ‘fraude de trabalhadores de TI falsos’. Acredita-se que tenha custado às organizações vítimas centenas de milhões de dólares desde o seu surgimento em 2017.
Existem diferentes versões do esquema fraudulento de trabalhador falso. Alguns operativos procuram emprego direto, outros trabalham através de plataformas de freelancers ou empresas de recrutamento, enquanto operações mais sofisticadas utilizam empresas de fachada ou esquemas de recrutamento de desenvolvedores. Este post irá analisar o mais comum destes, que é o esquema de emprego direto.
operações cibernéticas da RPDC
A RPDC continua sujeita a extensas sanções dos EUA, das Nações Unidas e de aliados que visam os seus programas de armas nucleares e mísseis balísticos. As sanções têm restringido o acesso da Coreia do Norte aos mercados internacionais, ao investimento estrangeiro e a outras fontes de financiamento. Em resposta a esta pressão, o regime desenvolveu um forte portefólio de atividades cibernéticas que geram receita, apoiam operações de espionagem e adquirem tecnologia do exterior.
A agência de inteligência do país, Reconnaissance General Bureau (RGB), opera vários grupos de ameaça sobrepostos, mas distintos, que realizam roubo de criptomoedas, fraude financeira, espionagem e ciberataques operacionalmente disruptivos contra empresas em todo o mundo.
Os investigadores normalmente associam estes grandes clusters de ameaças com o RGB:
- Andariel / APT45: Espionagem e operações cibernéticas ofensivas. Ligado a ataques contra alvos militares sul-coreanos e contratantes de defesa, e operações de apoio a atividades cibernéticas mais amplas da DPRK. Os atores deste grupo também foram ligados ao ecossistema de trabalhadores falsos da DPRK. Também rastreados como Onyx Sleet e Silent Chollima.
- Bluenoroff / APT38: A principal unidade de cibercrime financeiro da RPDC. Esta unidade tem sido associada a roubos na Society for Worldwide Interbank Financial Telecommunication (SWIFT), intrusões em exchanges de criptomoedas, fraudes bancárias e outras operações de roubo financeiro. O roubo ao Banco de Bangladesh é frequentemente atribuído a este grupo. Também monitorizado como BeagleBoyz, Sapphire Sleet e Stardust Chollima.
- TraderTraitor: Atribuído ao roubo de criptomoedas, empresas de blockchain, organizações Web3 e plataformas de ativos digitais. O grupo usa frequentemente engenharia social, ofertas de emprego falsas e esquemas de recrutamento com malware para comprometer os alvos. Também rastreado como Jade Sleet, Slow Pisces e UNC4899.
- Kimsuky / APT43: Recolhe inteligência política e estratégica de governos, think tanks, académicos, jornalistas e especialistas em políticas. Também rastreado como Emerald Sleet e Velvet Chollima.
- Grupo Lazarus: Grupo de ameaça de alto perfil afiliado à RPDC. Lazarus está ligado a vários incidentes de alto perfil, incluindo o ataque à Sony Pictures em 2014 e o surto de ransomware WannaCry. O nome 'Lazarus' pode referir-se a uma única entidade ou a múltiplos grupos sobrepostos. Também rastreado como Hidden Cobra, Diamond Sleet e Labyrinth Chollima.
Os relatórios públicos referem-se frequentemente a atores de ameaças ligados à RPDC como Grupo Lazarus. Os investigadores normalmente pegam na atividade atribuída ao Grupo Lazarus e separam-na em clusters de ameaças com base na telemetria e outros dados dos próprios investigadores. É por isso que temos diferentes nomes e grupos sobrepostos quando discutimos esses atores de ameaças.
O grupo que vamos analisar aqui é o Famous Chollima, também rastreado como UNC5267 (Mandiant / Google) e Jasper Sleet (Microsoft), e por vezes associado a Wagemole. Este é o grupo amplamente atribuído ao esquema fraudulento de trabalhador falso.
A ameaça de infiltração humana
O famoso Chollima desfoca a linha entre a ameaça interna e a intrusão cibernética. Em vez de explorar uma vulnerabilidade de software ou roubar credenciais, o grupo ganha acesso através de emprego fraudulento. Ao conseguir integrar operativos nas organizações como trabalhadores remotos, alcança muitos dos mesmos objetivos de uma intrusão cibernética tradicional, enquanto utiliza a confiança, os processos de emprego e as relações humanas como seu mecanismo de acesso inicial.
Aqui está uma rápida visão dos alvos deste esquema fraudulento:
- Tipo de empresa: Os setores e indústrias de alto valor incluem empresas aeroespaciais, contratantes de defesa, blockchain, criptomoeda e finanças descentralizadas (DeFi), empresas de desenvolvimento de software e outras empresas de alta tecnologia. De abril de 2025 a maio de 2026, Famous Chollima representou 47% de todas as intrusões interativas patrocinadas pelo estado contra o setor tecnológico.
- Localização: Os Estados Unidos (EUA) têm sido o alvo principal. Em 2025, o Google Threat Intelligence Group (GTIG) identificou um aumento nas operações coordenadas em vários países europeus.
- Tamanho: Relatórios públicos têm documentado os esforços do grupo para infiltrar empresas de todos os tamanhos, desde pequenas startups até grandes organizações da Fortune 500. O número de funcionários não é tão importante quanto o acesso a receitas, dados ou sistemas privilegiados.
Uma das principais conclusões destes ataques é que as superfícies de ataque modernas vão além da tecnologia. Recrutamento, verificação de identidade, processamento de pagamentos, gestão de contratantes e programas de trabalho remoto podem todos tornar-se alvos para um agente de ameaça que queira se infiltrar numa organização.
Explorando a pilha de confiança empresarial
A maioria de nós já ouviu falar de ataques de engenharia social, como o esquema fraudulento de suporte técnico falso e a fraude de faturas. Deepfakes e personas sintéticas têm incentivado as empresas a reforçar muitos dos seus processos de negócio já existentes. Se está a ter dificuldades em comunicar o risco de processos de negócio inseguros ou não verificados, a seguinte 'pilha de confiança' pode ajudar.
- Confiança humana: Relacionamentos, suposições e pistas sociais que ajudam as pessoas a decidir quem é credível, confiável e autorizado a agir. Esta camada permite a próxima, que são os processos de negócios.
- Processos de negócio: Fluxos de trabalho organizacionais que convertem confiança em ação, como contratação, integração, aprovação de pagamentos, recuperação de contas ou concessão de acesso. Esta camada cria identidades digitais para funcionários, contratados, etc.
- Identidades digitais: Contas, credenciais, permissões e privilégios que representam uma pessoa nos sistemas de uma organização. As identidades digitais fornecem acesso à tecnologia.
- Tecnologia: Dispositivos, aplicações, redes e dados que as identidades digitais são, em última análise, autorizadas a aceder e utilizar.
Os ataques cibernéticos tradicionais muitas vezes começam nas camadas de tecnologia ou de identidade digital. Os atores de ameaça que exploram uma CVE ou outra vulnerabilidade estão a atacar a camada de tecnologia, enquanto os ataques que utilizam credenciais roubadas ou apropriação de conta (ATO) estão a atacar identidades digitais. O famoso Chollima inicia o ataque manipulando a confiança.
Como funciona o esquema fraudulento do falso trabalhador
Podemos mapear cada uma das táticas, técnicas e processos (TTPs) para as camadas da pilha de confiança. Uma vez que a confiança é um fator ao longo de todo o processo de triagem e contratação, as camadas 1, 2 e 3 podem sobrepor-se.
Camada 1 - confiança humana
Objetivo: Convencer as pessoas de que o operativo é um profissional legítimo e empregável.
TTPs:
- Personas profissionais fabricadas, perfis sintéticos com fotos melhoradas por IA
- Traduções e comunicações assistidas por IA, aparências de entrevistas manipuladas, software de alteração de voz
- Documentos de identidade roubados ou alterados, referências fabricadas
- Construção de relações com recrutadores e gestores de contratação
Camada 2 – processos empresariais:
Objetivo: Converter a confiança estabelecida na camada 1 em autoridade dentro da empresa. Uma vez que a confiança também é estabelecida e aumentada durante o processo de contratação, as camadas 1 e 2 frequentemente se sobrepõem.
TTPs:
- Candidatar-se a posições abertas diretamente ou através de empresas de recrutamento
- Trabalhar nos processos de triagem e entrevista com vídeo manipulado e traduções assistidas por IA (sobrepõe-se com a camada 1)
- Ocultação de localização através de fazendas de laptops, trabalhadores proxy e outros facilitadores
- Navegar nos procedimentos de integração e falsificar documentação de pagamento, impostos e emprego
Trabalhadores da RPDC criam identidades fraudulentas utilizando documentos como passaportes, cartas de condução e cartões de Segurança Social. Estes podem ser documentos roubados legítimos ou falsificações de qualidade variável. Quando documentos autênticos não estão disponíveis, os operativos criam identidades sintéticas combinando informações reais e falsas, incluindo fotos geradas ou manipuladas por IA.
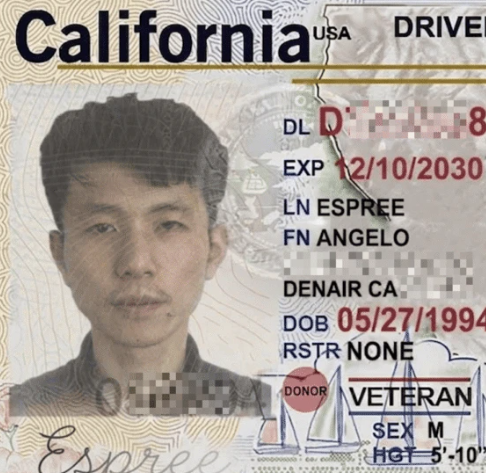
Captura de ecrã parcial da carta de condução falsa de trabalhador, via BCA LTD e Any.Run

Metadados da carta de condução de trabalhador falso, via BCA LTD e Any.Run
As imagens acima mostram uma imagem de uma carta de condução fraudulenta e os metadados da imagem. Estes foram descobertos numa investigação extensa sobre o esquema fraudulento de trabalhador falso.
Camada 3 - identidade digital
Objetivo: Obter identidades organizacionais legítimas.
TTPs:
- Receber credenciais emitidas pela empresa, contas de e-mail corporativas, acesso a VPN e criar identidades persistentes a longo prazo dentro da empresa
- Ganhando acesso a recursos como aplicações críticas para o negócio e plataformas de desenvolvimento de software como GitHub, Azure, Jira, etc.
Camada 4 – tecnologia
Objetivo: Aceder a recursos técnicos e executar instruções
TTPs:
- Conduzir reconhecimento em repositórios de código-fonte, ambientes de desenvolvimento, infraestrutura de cloud, documentação interna, carteiras de criptomoeda, plataformas DeFi e quaisquer outros dados proprietários
- Instalar software, incluindo malware, dentro de fluxos de trabalho aprovados
- Exfiltrando dados para fins de espionagem ou operações de extorsão
Os trabalhadores podem continuar a prejudicar a empresa depois de serem descobertos e afastados da empresa. Podem deixar portas traseiras e outro malware, ou podem realizar operações de extorsão usando os dados que roubaram anteriormente.
Fazendas de laptops e facilitadores domésticos
Os facilitadores domésticos desempenham um papel importante no sucesso do esquema de falsos trabalhadores. Estas são pessoas que concordam em ajudar a esconder as verdadeiras localizações dos operativos da Famous Chollima enquanto procuram emprego. Isto pode incluir a criação de empresas de fachada para apoiar identidades falsas, ajudar os trabalhadores remotos a lavar os seus rendimentos, receber equipamentos e correspondência em nome do trabalhador, e fornecer infraestruturas concebidas para esconder as localizações dos trabalhadores.
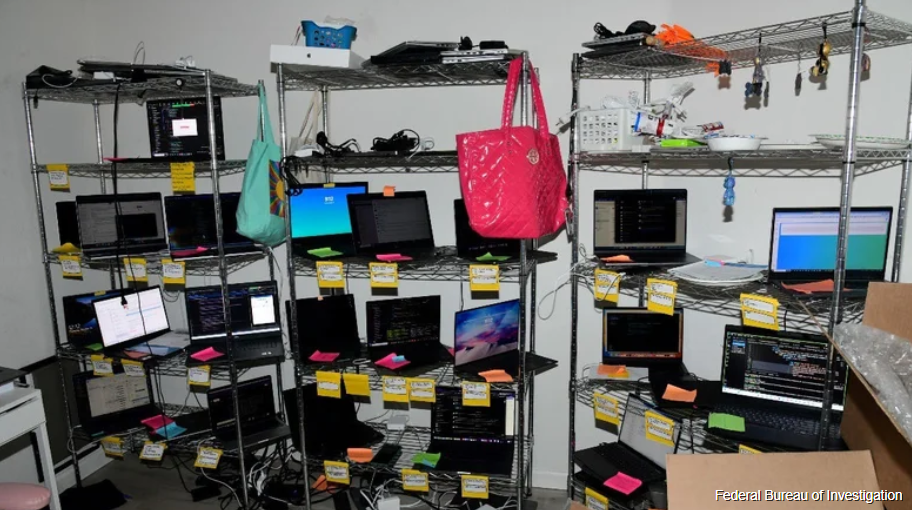
Fazenda de laptops apreendida pelo FBI, via NBC News
Uma das infraestruturas mais importantes é a "fazenda de laptops", uma localização física operada por um facilitador doméstico. Uma fazenda de laptops aloja laptops fornecidos pela empresa para que o trabalhador os utilize remotamente. Isto cria uma pegada técnica no país-alvo, ajudando os trabalhadores remotos a esconder as suas verdadeiras localizações. Estas fazendas de laptops e outras atividades de facilitadores domésticos tornaram-se alvos das autoridades em março de 2024, sob a Iniciativa de Facilitadores Domésticos do DPRK RevGen.
Porquê trabalhadores falsos?
A operação de trabalhadores falsos da Coreia do Norte é única na sua escala, organização e patrocínio estatal. Outros incidentes de trabalhadores falsos foram descobertos, mas os investigadores têm encontrado dificuldade em distinguir os atores da RPDC de imitadores. A preocupação entre os investigadores é que os esquemas de trabalhadores falsos estão a espalhar-se à medida que outros atores de ameaças adotam as TTPs da RPDC.
Ao contrário do ransomware, compromissos de e-mail empresarial (BEC) e outros crimes cibernéticos, os trabalhadores da DPRK são mais difíceis para as empresas reconhecerem como uma intrusão hostil. O regime beneficia do esquema de trabalhadores falsos de duas maneiras principais.
Geração de receitas
A primeira e mais importante função do esquema fraudulento de trabalhadores falsos é a geração de receita através da coleta de salários de trabalhadores, pagamentos de contratantes, honorários de consultoria e outros rendimentos. Trabalhadores individuais ganharam até $300,000 por ano, enquanto os rendimentos coletivos são medidos em centenas de milhões de dólares anualmente. Um antigo trabalhador de TI norte-coreano disse à Bloomberg que eles podem ficar com cerca de 15-25% dos seus rendimentos, e que o papel foi uma “ótima escolha” que lhes rendeu o suficiente para sustentar uma família e “até comprar uma casa em Pyongyang.”
O Tesouro dos EUA estimou que a Coreia do Norte gerou quase 800 milhões de dólares com estes trabalhadores falsos no ano civil de 2024.
Espionagem e recolha de informações
O Departamento de Justiça dos EUA (DOJ) documentou trabalhadores da RPDC a roubar código-fonte e dados dos Regulamentos de Tráfego Internacional de Armas (ITAR) de um contratante de defesa sediado na Califórnia que desenvolve equipamentos e tecnologias com inteligência artificial. O Google Threat Intelligence Group também observou esses trabalhadores a aumentar a sua procura de funções em organizações de defesa e adjacentes ao governo na Europa.
Famoso Chollima v aplicação da lei e analistas da indústria
Famous Chollima foi anteriormente rastreado como o cluster de atividade BadClone e está ativo desde pelo menos 2018, mas não entrou na consciência pública durante mais alguns anos. A pandemia de COVID-19 foi um acelerador crítico para o trabalho remoto. Entrevistas em vídeo, integração remota e documentos eletrónicos tornaram-se mais comuns. Famous Chollima aproveitou este ambiente, ampliando as suas operações para obter acesso de confiança às organizações.
- 2022 – Os EUA e vários outros governos emitem alertas formais sobre os trabalhadores de TI norte-coreanos.
- October 2023 - As autoridades dos EUA apreenderam domínios alegadamente utilizados para apoiar operações de trabalhadores de TI norte-coreanos.
- Maio de 2024 - O DOJ anunciou acusações criminais e interrupções visando grandes redes de falsos trabalhadores, revelando que mais de 300 empresas dos EUA foram afetadas e que os operativos tentaram, sem sucesso, obter emprego com agências do governo dos EUA.
- Julho 2024 – A empresa de formação de sensibilização sobre segurança KnowBe4 revelou que um engenheiro de software recém-contratado, que tinha passado com sucesso pelo seu processo de contratação e verificação de antecedentes, era um agente norte-coreano a utilizar uma identidade roubada. A fraude foi detetada quando o indivíduo tentou descarregar malware para uma estação de trabalho da empresa.
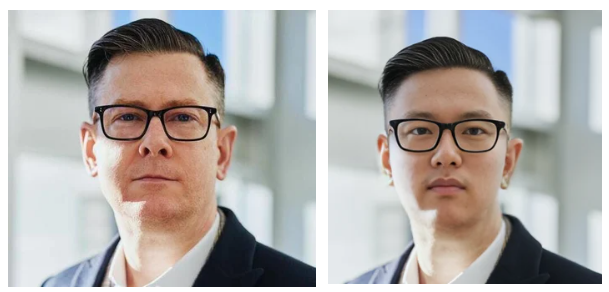
Imagem de stock original à esquerda, foto manipulada (deepfake) usada por agente remoto à direita. Via Knowbe4
- Agosto de 2024 —Revelada infiltração em larga escala: Após investigar um incidente de abril de 2024, CrowdStrike descobriu uma campanha generalizada na qual trabalhadores falsos da RPDC infiltraram-se em mais de 100 empresas.
- Agosto 2024 — Um homem do Tennessee é preso por operar uma fazenda de laptops usada por atores do Famous Chollima.
- dezembro de 2024 —O Departamento de Justiça dos EUA acusa 14 cidadãos norte-coreanos por um esquema de fraude de trabalhadores falsos de vários anos.
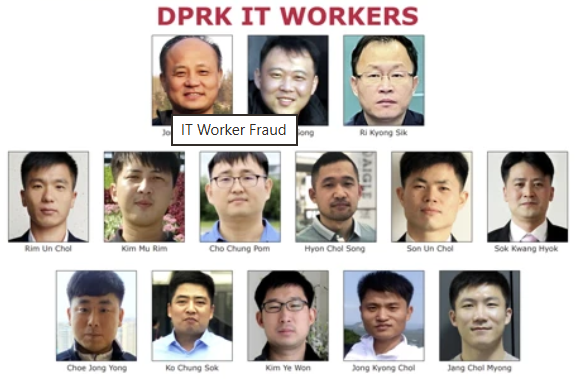
Fotos do FBI de nacionais norte-coreanos acusados de fraude de trabalhador falso
- janeiro de 2025 — o FBI emite um aviso sobre falsos trabalhadores da RPDC a roubar dados proprietários e a extorquir antigos empregadores após perderem acesso ou serem despedidos.
- Junho de 2025 —O DOJ anuncia várias acusações, detenções, buscas em 29 fazendas de laptops suspeitas em 16 estados, e a apreensão de contas financeiras e sites fraudulentos usados para apoiar o esquema fraudulento de trabalhadores falsos.
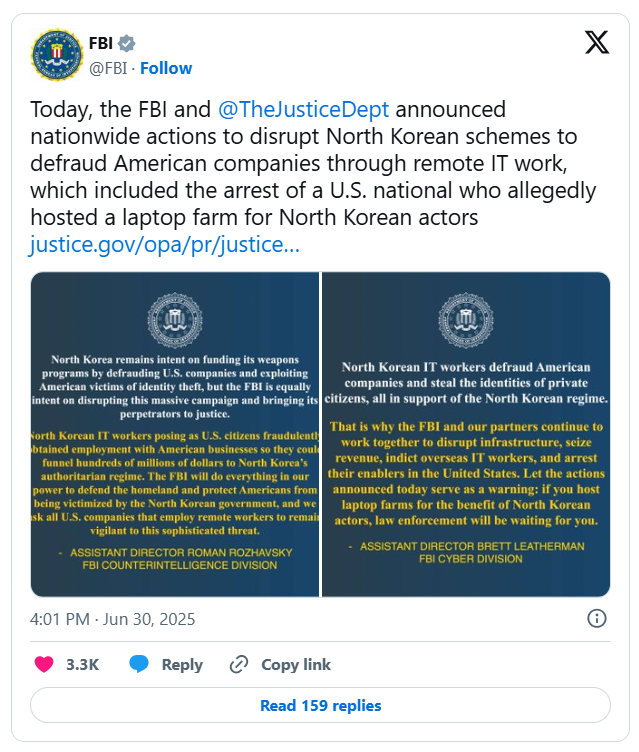
O FBI e o DOJ anunciam uma interrupção a nível nacional dos facilitadores domésticos
Abril–Maio de 2026 - Dois facilitadores baseados nos E.U.A. são condenados a 108 e 92 meses de prisão por operar quintas de laptops e ajudar falsos trabalhadores da RPDC.
Como defender a sua empresa
Prevenir a infiltração humana requer que as empresas protejam os processos de negócio através dos quais a confiança e o acesso são estabelecidos. Após o seu incidente de 2024, KnowBe4 introduziu verificações de referência por telefone, verificação de identidade mais forte e tecnologias de reconhecimento de documentos e facial concebidas para detetar identidades forjadas e falsificação de identidade.
Governos, reguladores e especialistas em segurança recomendaram estas melhores práticas:
Controlo de triagem e integração
- Exigir verificação de identidade por vídeo ao vivo: Conduzir entrevistas por vídeo ao vivo utilizando técnicas anti-deepfake, incluindo pedir aos candidatos que realizem ações físicas imprevisíveis durante a chamada para confirmar a sua identidade e presença.
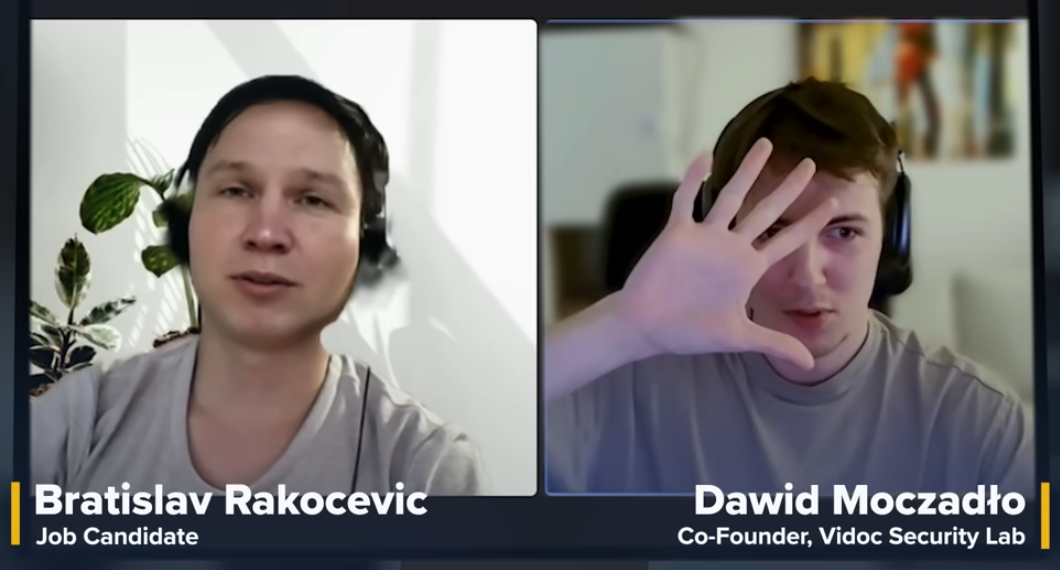
Recrutador a verificar técnicas de deepfake, via CNBC
- Reforçar a verificação de referências e antecedentes: Exigir a verificação de referências por telefone em vez de confiar apenas no e-mail e treinar os recrutadores para avaliar a qualidade, consistência e legitimidade dos perfis profissionais públicos dos candidatos.
- Implemente verificação avançada de identidade: Utilize tecnologias de verificação de identidade biométrica de nível aeroportuário, capazes de detetar documentos de identidade falsificados e discrepâncias de imagem facial.
- Exigir verificação presencial para funções privilegiadas: Exigir verificação presencial de identidade para colaboradores que irão receber acesso privilegiado, mesmo que a posição seja, de outra forma, remota.
- Valide os endereços de envio do equipamento: Não envie portáteis da empresa ou outros bens corporativos para endereços que diferem dos associados à identidade verificada e aos registos de emprego do funcionário.
Controlos técnicos
- Monitorize atividades suspeitas e anomalias: Esteja atento ao uso de ferramentas de monitorização e gestão remota (RMM) e dispositivos de teclado-vídeo-rato (KVM). Monitorize horários de trabalho, conexões ou padrões de geolocalização incomuns.
- Monitorizar tentativas de exfiltração de dados: Implementar monitorização e alertas avançados para atividades invulgares envolvendo repositórios de código-fonte, SharePoint, OneDrive e outras plataformas de partilha de ficheiros que possam ser utilizadas para roubar dados proprietários.
- Impor acesso de menor privilégio: Limitar novas contratações a permissões de nível de integração e expandir gradualmente o acesso apenas após a verificação de identidade e a confiança terem sido estabelecidas.
Controlo financeiro/pagamento
- Exigir informações bancárias verificadas: Garantir que os pagamentos a funcionários e contratados sejam feitos apenas para contas bancárias verificadas nos EUA que correspondam aos registos de identidade validados do indivíduo. Evitar pagamentos baseados em criptomoeda a freelancers sempre que possível.
- Monitorizar transferências de fundos suspeitas: Sinalizar e investigar pagamentos que são imediatamente encaminhados, retirados, convertidos em criptomoeda ou transferidos para outras contas pouco depois de serem recebidos, pois este comportamento pode indicar atividade de branqueamento de capitais ou fundos a serem direcionados para redes controladas pela RPDC.
- Se for identificado um trabalhador suspeito da DPRK, congelar imediatamente o acesso e preservar as provas forenses antes da confrontação. Reportar o incidente ao FBI e realizar uma auditoria completa sobre o que o trabalhador remoto descarregou ou acedeu.
Barracuda pode ajudar
Campanhas de infiltração humana, como a Famous Chollima, são concebidas para obter acesso legítimo, tornando a deteção precoce crítica. Apesar de os controlos de contratação e verificação de identidade serem a primeira linha de defesa, as organizações também precisam de visibilidade sobre o que acontece após a criação de uma conta. O Barracuda Managed XDR ajuda as equipas de segurança a identificar atividades anómalas que podem indicar uma conta comprometida, mal utilizada ou obtida fraudulentamente, incluindo comportamento de login incomum, padrões de geolocalização inesperados, acesso ou transferência de ficheiros anormais, e outros comportamentos associados a funcionários fraudulentos. Ao monitorizar e investigar continuamente estes sinais em todo o ambiente, Barracuda Managed XDR pode ajudar as organizações a detetar sinais de atividade de risco interno e a responder mais rapidamente quando o acesso de confiança está a ser utilizado de formas inesperadas.

Subscreva o Blogue Barracuda.
Inscreva-se para receber destaques sobre ameaças, comentários do setor e muito mais.