A armadilha dos CAPTCHA está a alargar-se, deixando de ser uma simples enganação para se tornar numa ameaça ativa
Os CAPTCHAs falsos estão a evoluir para ferramentas sofisticadas e evasivas, capazes de identificar o perfil de potenciais vítimas e ajudar a distribuir malware. Eis o que as organizações precisam de saber.
Principais conclusões
- A análise da Barracuda detetou abuso de CAPTCHA em 43% dos ataques com kits de phishing examinados durante 2025.
- O uso de CAPTCHA está a evoluir de uma simples etapa no roubo de credenciais para possibilitar a infeção por malware, o abuso de notificações do navegador, ou a execução de comandos maliciosos pelos próprios utilizadores (ClickFix).
- Segurança em camadas, informações sobre ameaças e sensibilização do utilizador podem ajudar a impedir que estes ataques sejam bem-sucedidos
A evolução do abuso de CAPTCHA
Os CAPTCHAs foram introduzidos para distinguir entre humanos e bots. Estão associados à segurança e confiança ao aceder a contas ou serviços online. Esta é uma das razões pelas quais os atacantes cibernéticos os incorporam em campanhas de phishing.
Exemplo de uma verificação CAPTCHA
Um CAPTCHA falso induz os utilizadores a pensar que a página web que estão a visitar tem controlos de segurança legítimos. Isto incentiva-os a continuar a clicar, descarregar ou introduzir informações confidenciais.
A técnica de CAPTCHA falso está agora a evoluir para além do engano visual, tornando-se uma parte ativa da infraestrutura de ataque, ajudando os atacantes a identificar utilizadores reais, a ocultar conteúdo malicioso de ferramentas de segurança automatizadas e a determinar o que acontece a seguir.
De verificação falsa a cadeias de ataque adaptativas
Um ataque tradicional de abuso de CAPTCHA pode começar com um e-mail a afirmar que um documento partilhado, fatura, contrato ou ficheiro seguro requer revisão. Quando o destinatário clica na ligação e se depara com um ecrã de CAPTCHA convincente, acredita estar a avançar através de um processo de segurança normal. Algumas campanhas redirecionam depois os utilizadores para páginas de início de sessão falsas do Microsoft 365, concebidas para recolher credenciais.
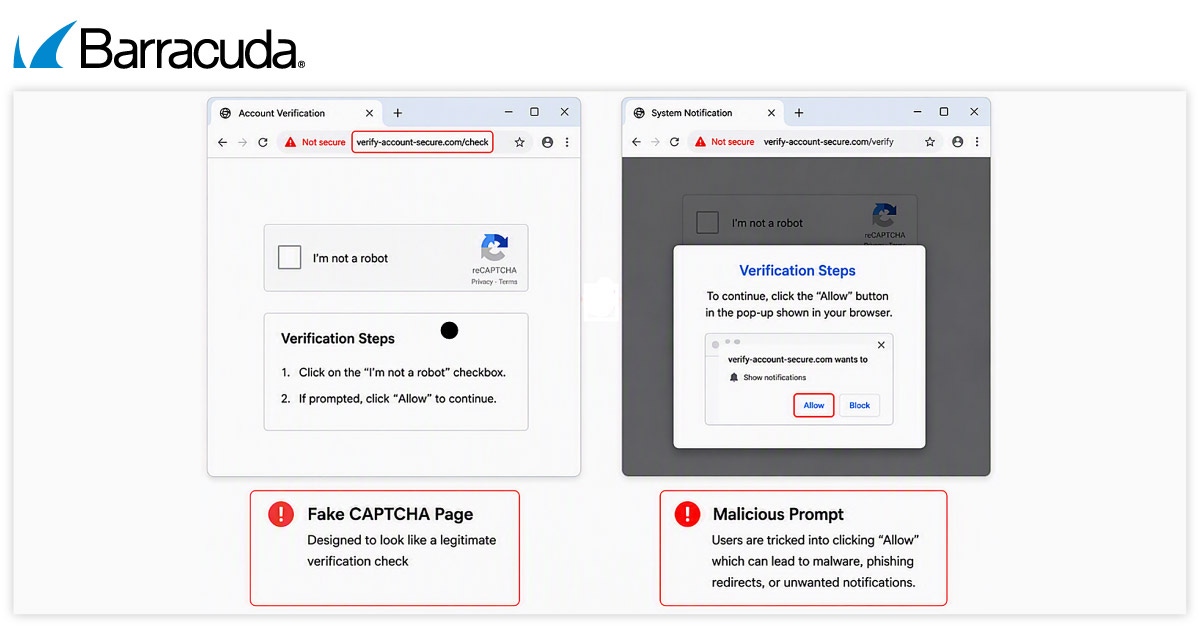
Exemplo de CAPTCHAs falsos
Em ataques mais evoluídos, no entanto, este passo pode desencadear transferências de malware ou incentivar os utilizadores a ativar notificações do browser para que os atacantes possam continuar a fornecer conteúdo malicioso.
Cada vez mais, os atacantes também colocam CAPTCHAs entre o link inicial e o destino malicioso final. Os scanners automatizados, os crawlers e os ambientes de sandbox podem não conseguir concluir o desafio, enquanto um utilizador real consegue prosseguir.
As páginas também podem adaptar-se consoante o dispositivo, a localização, a atividade ou o momento de acesso do visitante. Algumas aparecem apenas brevemente ou expiram após serem visualizadas, tornando-as mais difíceis de investigar pelas equipas de segurança após um incidente.
Tal como anteriormente, no entanto, o CAPTCHA não é a carga útil. É a porta de entrada que faz com que a carga útil pareça fidedigna, ajudando ao mesmo tempo a mantê-la oculta.
Clique+Repare: o aumento das infeções autoinfligidas
Um dos desenvolvimentos mais perigosos é a combinação de CAPTCHAs falsos com técnicas ClickFix.
Pode ser dada instrução a um utilizador para clicar numa caixa de verificação ou num botão "Verify" que copia silenciosamente um comando malicioso para a área de transferência. A página instrui, então, a vítima a abrir a caixa de diálogo Executar do Windows ou outra ferramenta do sistema, colar o conteúdo oculto e premir Enter.
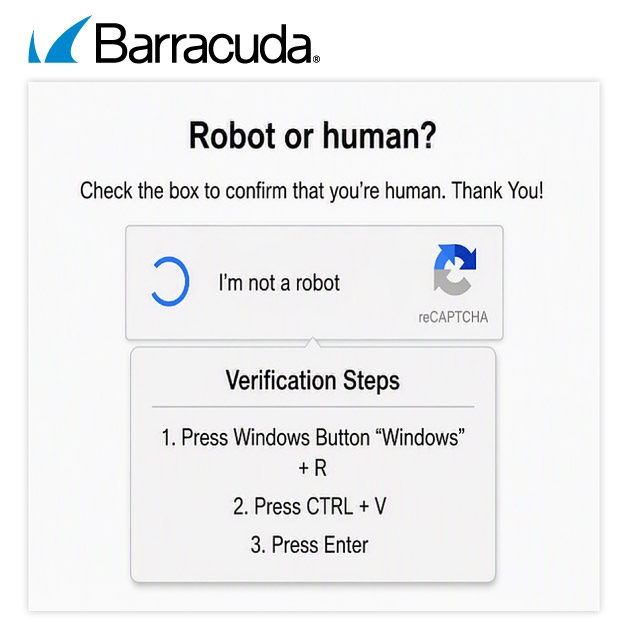
Um exemplo de um CAPTCHA falso concebido para enganar os utilizadores e levá-los a executar comandos
Em vez de concluir um processo de verificação, o utilizador desencadeia, sem se aperceber, a infeção por malware. As variantes mais agressivas podem copiar um comando após uma simples interação com a página web, ou até mesmo um movimento do rato, mantendo o código malicioso fora de vista.
As páginas podem imitar erros de navegador, pré-visualizações de documentos falhadas, problemas de reuniões ou avisos de atualização de software antes de apresentarem instruções de recuperação aparentemente úteis. Ao criar um problema e, em seguida, fornecer a suposta solução, os atacantes pressionam os utilizadores a concluírem eles próprios a ação maliciosa.
Percursos mais convincentes e personalizados
As ferramentas de IA e de desenvolvimento sem código estão a tornar mais fácil a criação de páginas CAPTCHA, ecrãs de início de sessão e percursos de phishing completos e sofisticados. Os atacantes podem personalizar páginas utilizando informações associadas ao destinatário ou organização, adaptando dinamicamente a marca, o idioma e o conteúdo para que a interação pareça relevante.
Algumas campanhas constroem cadeias de confiança multimarca em vez de imitar uma única empresa. Uma vítima pode receber uma mensagem de partilha de documentos, deparar-se com um CAPTCHA, ver um pedido no estilo Adobe e, por fim, chegar a uma página de início de sessão da Microsoft. Cada fase familiar reforça a credibilidade da seguinte, fazendo com que a introdução de credenciais pareça fazer parte de um processo empresarial normal.
Apesar da sua aparência cuidada, os sinais de alerta mantêm-se consistentes. Os CAPTCHAs legítimos não pedem aos utilizadores para executar comandos, instalar software, ativar notificações do navegador ou fornecer palavras-passe e códigos de acesso único. Não devem desencadear transferências inesperadas nem exigir uma ação urgente para evitar a suspensão da conta ou a perda de dados.
Os utilizadores também devem examinar os endereços dos sites para detetar domínios com erros ortográficos, subdomínios invulgares, ou sites sem uma ligação clara ao serviço que está a ser imitado.
Um CAPTCHA pode indicar que um visitante é humano, mas não confirma que o website é seguro.
Como se defender contra phishing baseado em CAPTCHA
Os utilizadores devem avaliar a interação completa em vez de se concentrarem apenas no CAPTCHA em si. Um desafio inesperado após clicar numa ligação de e-mail deve levá-los a parar, inspecionar o URL e verificar a origem através de um canal separado e fidedigno.
As organizações devem formar os colaboradores para reconhecerem quando a verificação ultrapassa o comportamento normal. Os utilizadores nunca devem abrir utilitários do sistema, colar comandos, transferir software ou introduzir credenciais apenas porque uma página web assim o instrui.
A autenticação multifator pode reduzir o impacto de palavras-passe roubadas, enquanto a proteção avançada de e-mail, a análise de URL, a segurança de endpoint e a threat intelligence podem ajudar a detetar mensagens maliciosas e infraestrutura de ataque. Uma abordagem em camadas continua a ser a defesa mais forte.
Como a Barracuda protege os clientes
A Barracuda utiliza uma abordagem multicamadas para detetar ataques de phishing que envolvem CAPTCHAs falsos, redirecionamentos maliciosos, páginas de recolha de credenciais e distribuição de malware.
O Barracuda Advanced Threat Detection analisa e-mails, URLs, anexos e conteúdos suspeitos para identificar ameaças conhecidas e emergentes. A inteligência de ameaças do sistema em tempo real da Barracuda monitoriza continuamente a infraestrutura dos atacantes, os domínios e as técnicas de phishing em evolução.
As equipas de segurança da Barracuda também analisam campanhas para identificar novas táticas e indicadores de comprometimento. Estes conhecimentos informam as regras de deteção e as proteções proativas, permitindo que a Barracuda se adapte à medida que os atacantes alteram os seus métodos.

Subscreva o Blogue Barracuda.
Inscreva-se para receber destaques sobre ameaças, comentários do setor e muito mais.