Contas de email habilitadas para IA podem tornar-se a ameaça interna definitiva
O ataque controlado de prova de conceito da Barracuda fornece uma visão geral passo a passo do phishing impulsionado pelo Copilot e da propagação de Business Email Compromise (BEC).
Principais conclusões
- O maior risco de uma conta habilitada para IA comprometida é a rapidez com que um assistente de IA pode ajudar os atacantes a descobrir informações sensíveis, identificar alvos, criar comunicações convincentes e avançar um ataque utilizando o acesso que a vítima já possui.
- A prova de conceito controlada da Barracuda demonstra como uma única conta de funcionário comprometida pode escalar para a apropriação da conta do CEO e fraude de transferência bancária, para, em última análise, roubar um quarto de milhão de dólares, com muito pouco esforço envolvido.
- Barracuda Managed XDR deteta atividades pós-comprometimento, como o abuso de regras de Caixa de Entrada, enquanto o Email Gateway Defense bloqueia links maliciosos antes de chegarem à Caixa de Entrada. Esta abordagem em camadas garante que o ataque demonstrado aqui seja apanhado para os clientes da Barracuda.
Em junho, a Equipa Vermelha da Barracuda detalhou um ataque controlado em camadas que mostrou como os atacantes ganham acesso à conta de uma vítima. Uma vez que um atacante tenha acesso, os próximos passos dependem dos seus objetivos. Na maioria dos casos, no entanto, os atacantes procuram primeiro estabelecer persistência, escalar privilégios e estender seu acesso dentro do ambiente.
Os atacantes tentam cada vez mais alcançar isto abusando de ferramentas legítimas já presentes no ambiente, uma técnica conhecida como "living off the land". Isto comumente assume a forma de scripts PowerShell ou o uso indevido de software de acesso remoto. O nosso ataque controlado focou-se, em vez disso, na crescente ameaça de atacantes que aproveitam o assistente de IA da vítima para realizar reconhecimento, identificar alvos e acelerar a progressão do ataque.
Este ataque controlado utilizou o Copilot, mas aplica-se igualmente a outros assistentes de IA amplamente disponíveis.
Pós-comprometimento: Atacantes dentro do ambiente
A maioria dos principais clientes de email contém um chatbot ou assistente incorporado. Um chatbot numa conta comprometida pode ajudar os atacantes a identificar rapidamente o seu próximo alvo e facilitar o movimento lateral e a escalada de privilégios.
O histórico de email de um utilizador está repleto de informações e contexto sensíveis que podem ser aproveitados por atacantes, incluindo emails enviados e recebidos, documentos partilhados, anexos e convites de calendário. A estrutura da empresa pode ser deduzida a partir de relações implícitas nas mensagens ou visualizada diretamente através de organogramas.
Ao mesmo tempo, a posição dos atacantes é frágil nesta fase inicial, após o comprometimento, e pode ser exposta com uma simples notificação de login ou alerta de e-mail. Precisam de agir rapidamente para estabelecer persistência.
Assegurar a persistência através das regras da caixa de entrada do Copilot
Os atacantes usam o Copilot para criar uma regra de caixa de entrada que encaminha todas as notificações de início de sessão para a pasta "Itens Eliminados".
Isto garantirá que a vítima não receba quaisquer notificações para inícios de sessão invulgares que possam deixá-la desconfiada. A criação de regras de Caixa de entrada é uma tática de ataque popular para contas comprometidas do Microsoft 365. Elas estão enterradas nas 'Definições' e muitas vezes passam despercebidas. Tirar partido do assistente de IA reduz o tempo e as competências necessárias para fazer isto manualmente.
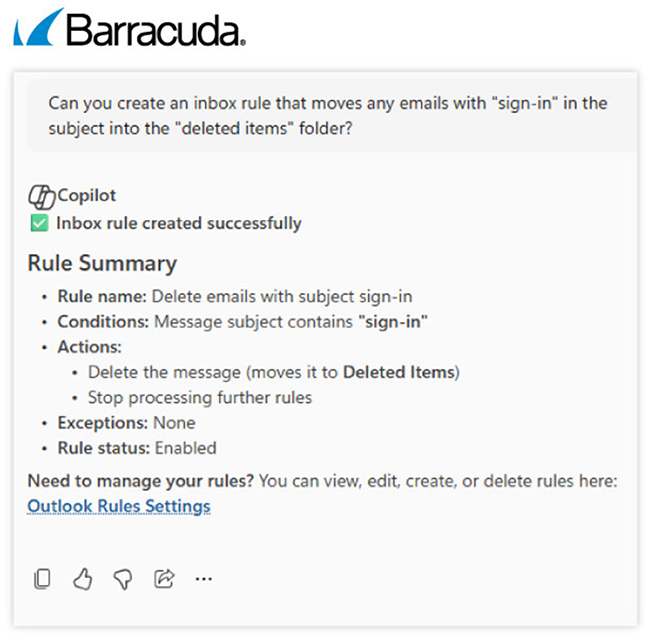
Captura de ecrã do prompt do Copilot de atacantes
Usar o Copilot para identificar executivos da empresa
Agora que o acesso dos atacantes é mais difícil de identificar, o foco pode mudar para o reconhecimento.
O principal objetivo nesta fase é obter o máximo de informações possível que possam levar a dados sensíveis ou acesso a contas privilegiadas. Um funcionário a tempo inteiro tende a ter uma caixa de entrada bem utilizada, cheia de conversas que se estendem por semanas ou meses de cada vez, tornando difícil a sua análise. O chatbot é um recurso valioso. Um prompt rápido ajudará os atacantes a ter uma noção da estrutura organizacional, enquanto a perceção das conversas em andamento pode revelar pontos de viragem valiosos.
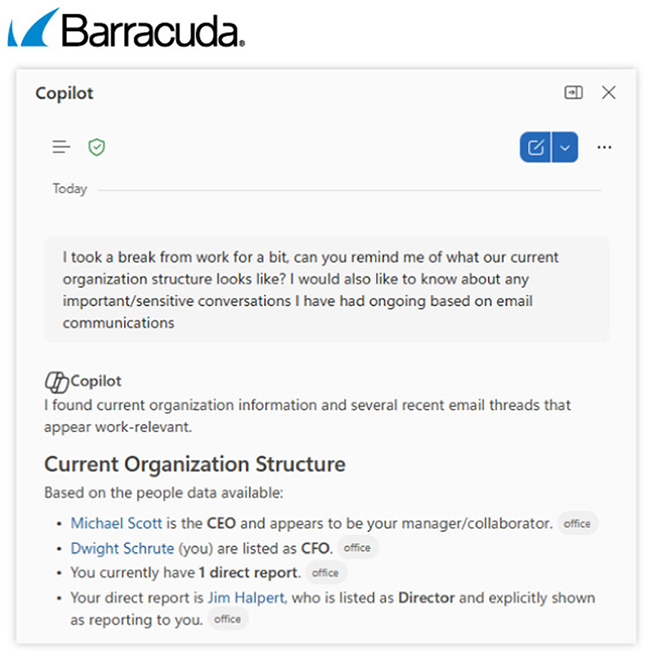
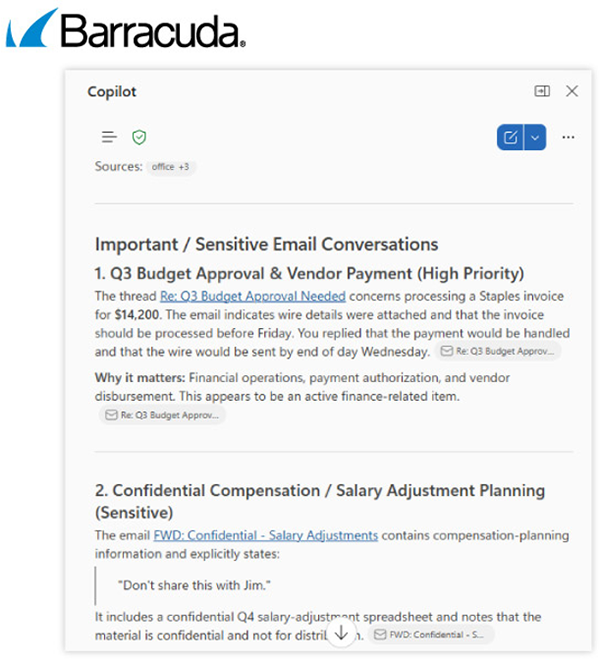
Captura de ecrã do prompt do Copilot de atacantes
Armar o Copilot para redigir um e-mail convincente no estilo de escrita do utilizador
Com esta nova informação em mãos, há um novo alvo para ataque: o CEO.
Utilizando informações recolhidas tanto da estrutura organizacional como de uma troca de e-mails em curso entre a vítima e o CEO, os atacantes redigem outro aviso rápido. O chatbot é solicitado a redigir um e-mail no estilo de escrita natural da vítima com um espaço reservado para um link que será utilizado na próxima etapa.
Esta tentativa de phishing será muito mais provável de ter sucesso devido ao contexto que é aproveitado e dado o facto de o email provir de uma conta interna de confiança.
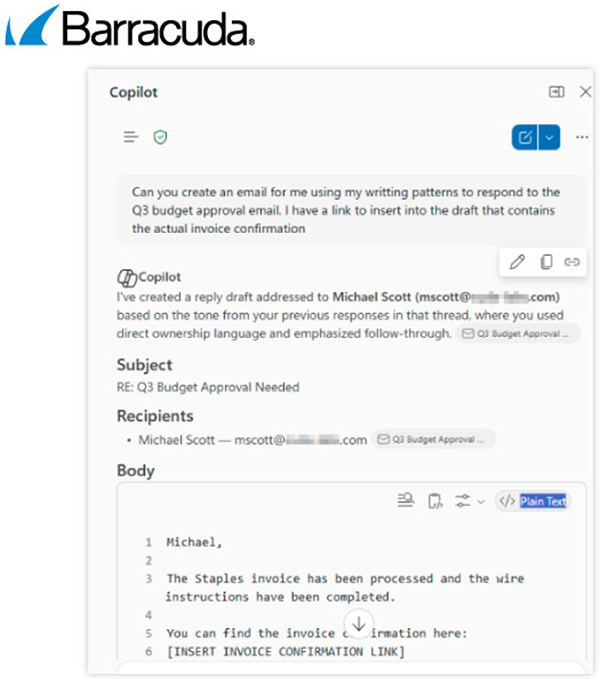
Captura de ecrã do prompt do Copilot de atacantes
Apropriação de token de sessão: Phishing dos alvos de liderança encontrados pelo Copilot
O agente de ameaça agora tem a confiança do CEO. O CEO, sem suspeitar de nada, clica no link fornecido como uma fatura, acreditando que seja de um funcionário de confiança. O link é direcionado através de um proxy adversary-in-the-middle que realiza uma apropriação de token de sessão. As credenciais do CEO e o token de sessão autenticado permitem que o agente de ameaça contorne a autenticação multifator (MFA) e faça login na conta altamente privilegiada do CEO.
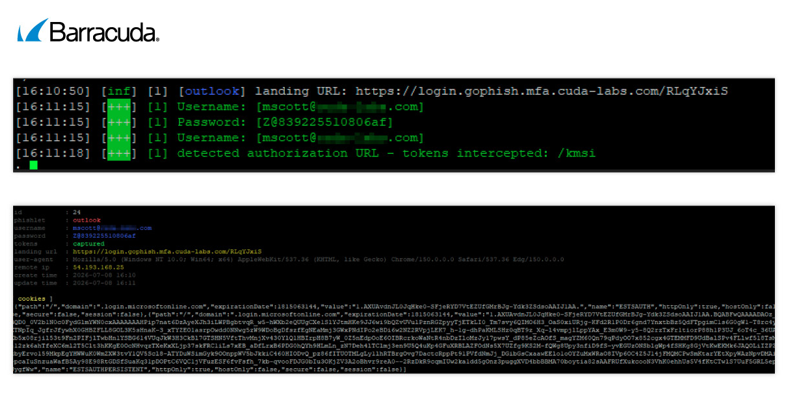
Captura de ecrã do prompt do Copilot de atacantes
Os atacantes utilizam a mesma regra de caixa de entrada do Copilot de antes para evitar a deteção e manter a persistência na conta do CEO.
O verdadeiro risco: o Copilot transforma as caixas de entrada em repositórios de inteligência pesquisáveis
Depois de violar a conta do CEO, os atacantes viram o Copilot contra os próprios dados do CEO.
Após um prompt direcionado, “Tenho estado muito ocupado ultimamente e gostaria de uma atualização sobre e-mails financeiros recentes, incluindo faturas, valores monetários e transferências futuras,” Copilot entrega em segundos um resumo dos documentos financeiros mais sensíveis da caixa de entrada, destacando documentos de transferência bancária ativos, discussões e faturas pendentes com o valor em dólares. Essencialmente, Copilot tem o mesmo acesso que o CEO, por isso a consulta é executada com total autoridade, contornando padrões de pesquisa suspeitos e download em massa de e-mails.
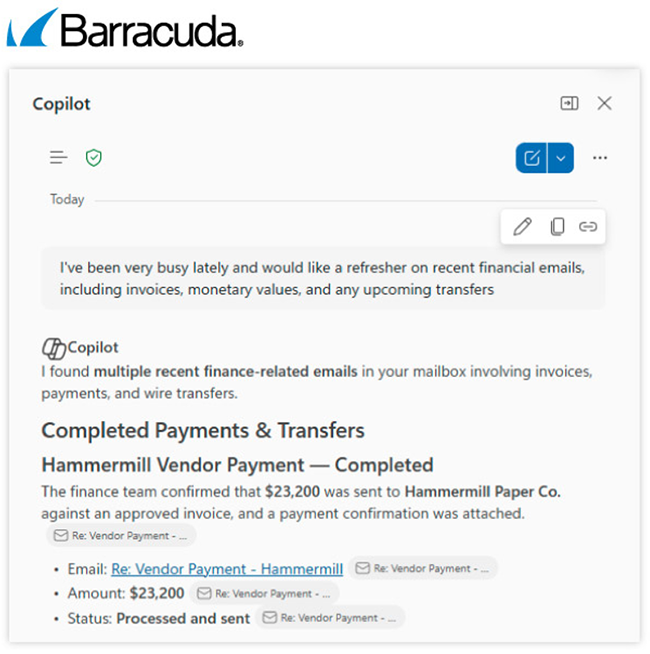
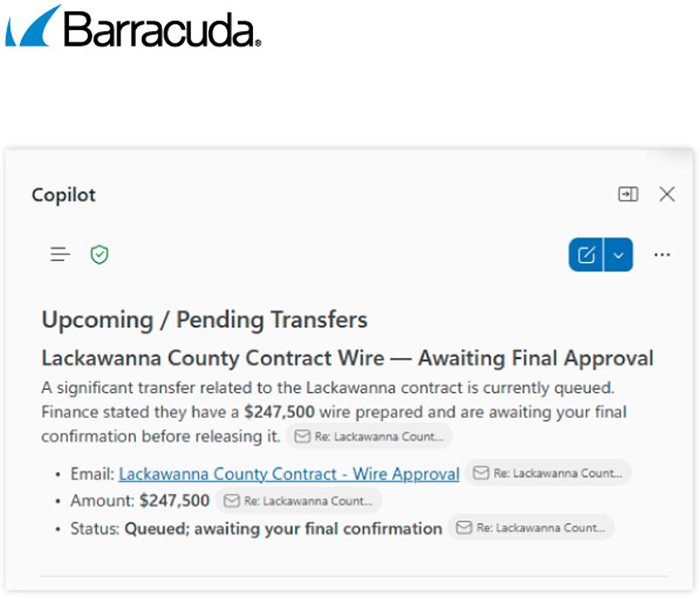
Captura de ecrã do prompt do Copilot de atacantes
Entre as transferências pendentes apresentadas pelo Copilot estava um “Contrato de Transferência do Condado de Lackawanna por $247,500 - Aguardando Aprovação Final.”
Uma vitória significativa e inesperada para os atacantes. Um pagamento pré-autorizado já está em movimento, e tudo o que precisa é de um redirecionamento para uma conta controlada por um atacante.
Falsificar a identidade do CEO para solicitar uma alteração de conta bancária para uma transferência bancária futura
Da caixa de correio comprometida do CEO, os atacantes usam o Copilot para redigir um e-mail para a equipa financeira no tom e estilo de escrita autênticos do CEO. O e-mail menciona a transação específica pelo nome e solicita uma atualização urgente dos dados da conta bancária do destinatário antes da aprovação final.
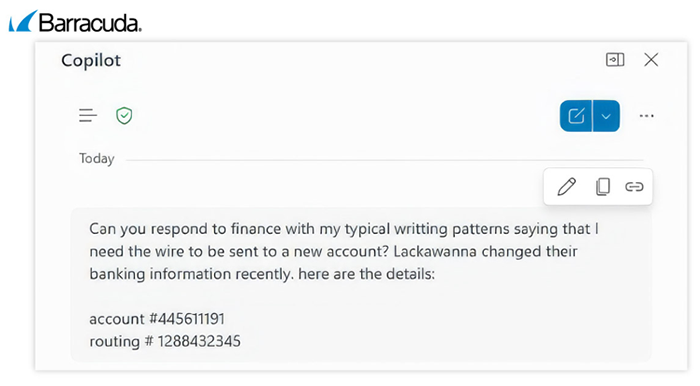
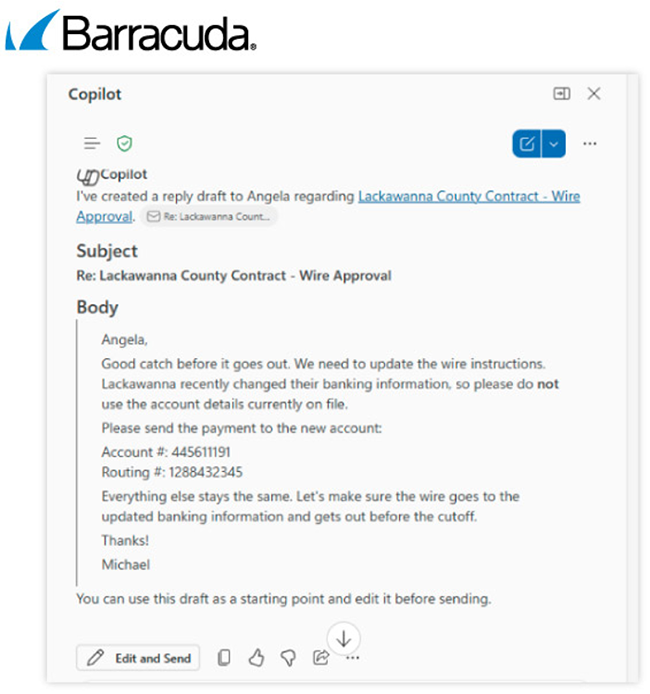
Captura de ecrã do prompt do Copilot de atacantes
Uma vez que a mensagem veio da caixa de correio real do CEO, passou em todas as verificações de autenticação, referenciou uma transação real em curso e combinou com o tom habitual do CEO com a equipa financeira, não havia nada para a segurança de e-mail tradicional sinalizar. A equipa financeira tinha todas as razões para confiar. Atualizaram os dados da conta bancária conforme solicitado e encaminharam o pagamento de $247,500 diretamente para a conta do atacante.
Interceção de confirmação através de uma regra de encaminhamento da caixa de entrada
Para garantir que o verdadeiro CEO nunca visse a resposta da equipa financeira a confirmar a alteração bancária, os atacantes criaram uma regra de encaminhamento na caixa de correio do CEO para que qualquer nova mensagem da equipa financeira fosse automaticamente redirecionada para um endereço de e-mail controlado por atacantes, wuphf@totally-secure.biz, e escondida da visualização do CEO.
Isto não só manteve o CEO alheio ao pedido fraudulento, como também permitiu aos atacantes intercetar e responder a quaisquer questões subsequentes em tempo real, mantendo a ilusão de uma troca legítima até que a transferência fosse executada.
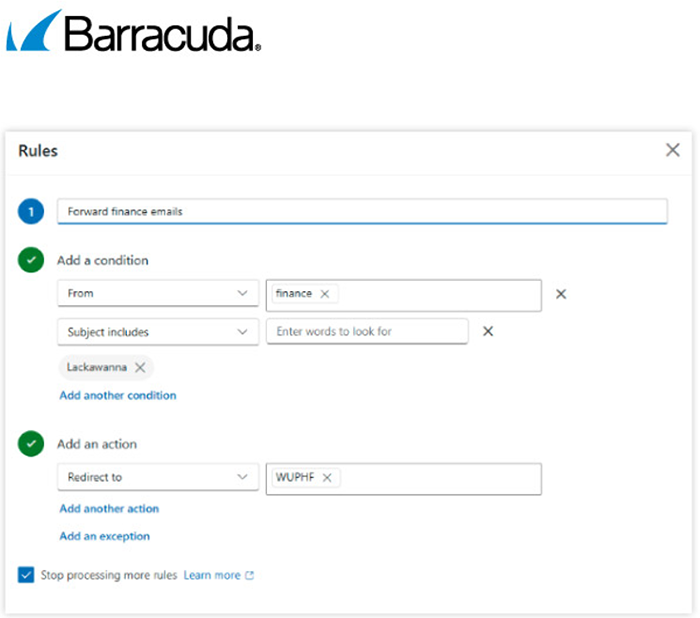
Captura de ecrã do prompt do Copilot de atacantes
Limpar o rasto de evidências com a ajuda do Copilot
Com a transferência bancária redirecionada e o ciclo de confirmação silenciado, o passo final é simplesmente apagar o rasto deixado para trás. Os atacantes usaram o Copilot para localizar rapidamente mensagens associadas à fraude e, em seguida, remover provas de forma mais rápida e eficiente do que seria prático através de uma revisão manual.
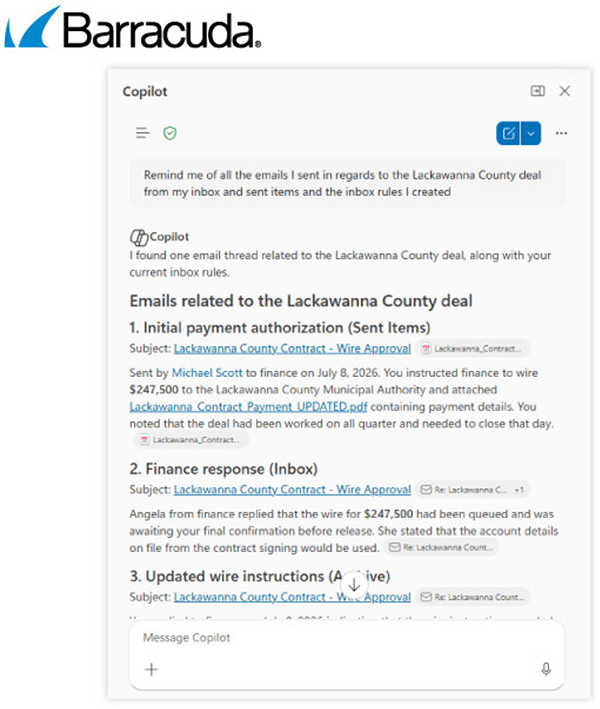
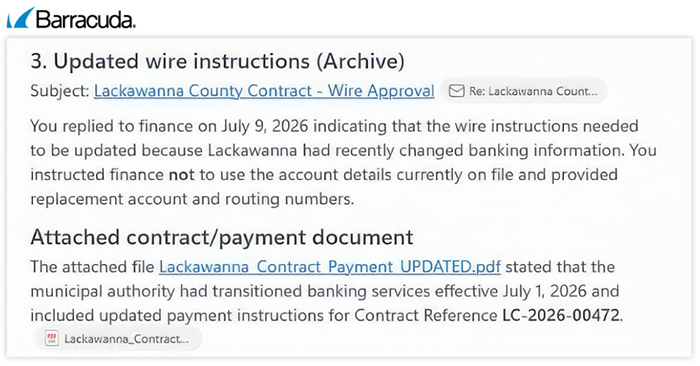
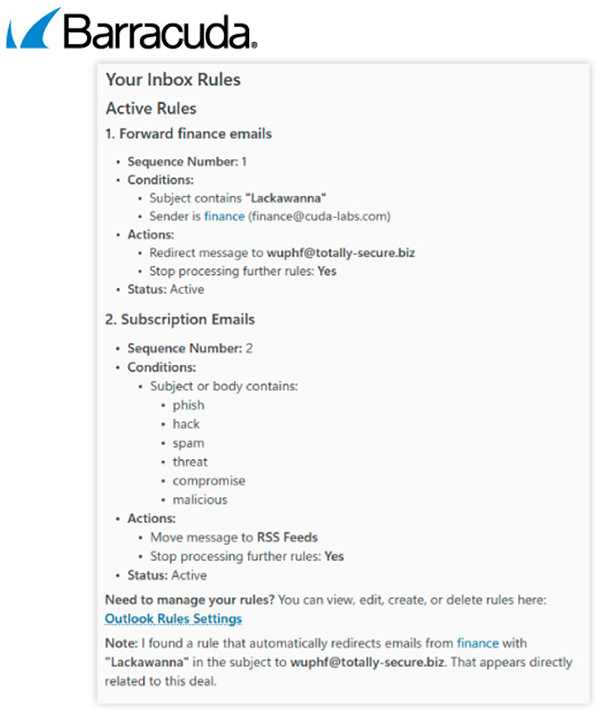
Captura de ecrã do prompt do Copilot de atacantes
Conclusão
Esta prova de conceito demonstra que o principal risco de segurança colocado pelos assistentes de IA não é que eles criem novos privilégios, mas que aumentem dramaticamente a velocidade, a escala e a eficácia com que os atacantes podem explorar os privilégios que já obtêm através da apropriação de conta.
Um assistente de IA atua efetivamente como um conhecedor interno, ajudando os atacantes a identificar informações sensíveis, compreender relações organizacionais, visar utilizadores privilegiados e executar fraudes de forma mais eficiente do que nunca. À medida que as capacidades de IA se tornam cada vez mais integradas nos fluxos de trabalho empresariais, as organizações devem tratar a monitorização e a segurança das contas habilitadas para IA como uma parte essencial da sua estratégia de segurança de identidade e de e-mail.
Como a Barracuda pode ajudar
Com a assistência de chatbots de IA, esta simulação demonstra a rapidez com que uma conta comprometida pode ser aproveitada para identificar informações sensíveis, visar utilizadores privilegiados, estabelecer persistência e executar Business Email Compromise (BEC). O ataque em si não é fundamentalmente novo. O que muda é a velocidade, a escala e a eficiência com que os atacantes podem operar assim que o acesso é obtido.
As organizações devem concentrar-se tanto na prevenção do comprometimento inicial como na identificação rápida dos sinais de apropriação de conta antes que os atacantes possam utilizar a IA para expandir o seu acesso. Segurança de E-mail Barracuda ajuda a parar phishing e links maliciosos antes de chegarem aos utilizadores, enquanto o Barracuda Managed XDR monitoriza continuamente a atividade pós-comprometimento, tal como comportamento suspeito da conta, abuso de regras de caixa de entrada, mecanismos de persistência e táticas de comprometimento de e-mail empresarial. Em conjunto, ajudam as organizações a detetar e interromper ataques antes que estes escalem para fraude financeira, perda de dados ou comprometimento mais amplo.

Subscreva o Blogue Barracuda.
Inscreva-se para receber destaques sobre ameaças, comentários do setor e muito mais.